usage: onmode [-abBCCcDdFIjklMmnOpQRrSsuWYyZz] |
[-wf <onconfig parameter>=<value>] |
[-wm <onconfig parameter>=<value>]
-a <kbytes> Increase shared memory segment size.
-b <version> Revert Dynamic Server disk structures.
-BC [1|2] Change server large chunk mode
-c [block | unblock] Do Checkpoint. Block or unblock server.
-C {start <count>|stop <count>|threshold <size>|
duration <seconds>|rangesize <size>|alice <mode>|
compression <low|med|high|default>} Tune B-tree scanner.
-D <max PDQ priority allowed>
-d {standard|{primary|secondary <servername>}} set DR server type
DR secondary only:
{idxauto {on|off}} set DR automatic index repair mode
{index <database>:[owner.]<tablename>#<indexname>} DR repair index
{add RSS <servername> <optional password>} add RSS server
{change RSS <servername> <password>} change RSS server password
{delete RSS <servername>} remove RSS server definition
{RSS <source Node> <optional password>} set RSS server type
{set SDS primary <alias> [force]} define SDS primary server alias
{clear SDS primary <alias> [force]} remove SDS primary server alias
{make primary <alias> [force]} make server into the MACH11 primary
-e {on|off|enable|flush} configure or flush shared statement cache.
-F Free unused memory segments
-I stop verbose error trapping
-I <iserrno> [<session ID>] trap specified error for session ID
-j Change to single-user mode
-k Shutdown completely
-l Force to next logical log
-M <decision support memory in kbytes>
-m Go to multi-user on-line
-n Set shared memory buffer cache to non-resident
-O Override space down blocking a checkpoint
-p <+-#> <class> Start up or remove virtual processors of
a specific class
-Q <max # decision support queries>
-R Rebuild the /INFORMIXDIR/etc/.infos.DBSERVERNAME file
-r Set shared memory buffer cache to resident
-S <max # decision support scans>
-s Change to quiescent mode
-u Change to quiescent mode and kill all attached sessions
-W {STMT_CACHE_NOLIMIT {0|1} | STMT_CACHE_HITS <#>} Sets ssc
parameters.
-wf <onconfig parameter>=<value> Update the value
of the specified configuration parameter and save
the new value to the onconfig file.
-wm <onconfig parameter>=<value> Update the value of
the specified configuration parameter without saving
the new value to the onconfig file. The new value is
written to server memory only and will not be retained
once the server is restarted.
-y Do not require confirmation
-Y <sid> <0|1|2> [filename] Set or unset dynamic explain
0=off 1=plan + statistics on 2=only plan on
filename is a valid argument only when setting the
dynamic explain or dynamic explain statistics on
-Z <address> heuristically complete specified transaction
-z <sid> Kill specified session id
sexta-feira, 4 de outubro de 2013
quinta-feira, 3 de outubro de 2013
Servidor X (Linux) no Windows
É possível instalar um servidor X no Windows para utilizar as aplicações X-Windows (Gnome, KDE, etc.) no Windows (por exemplo através uma conexão ssh).
O método seguinte não utiliza Cygwin.
No exemplo aqui a baixo, nossa máquina Windows Windows (na qual se instala o servidor X) tem como IP 10.0.0.1
O servidor ssh Linux no qual se vai conectar tem como IP 10.0.0.2
O método seguinte não utiliza Cygwin.
No exemplo aqui a baixo, nossa máquina Windows Windows (na qual se instala o servidor X) tem como IP 10.0.0.1
O servidor ssh Linux no qual se vai conectar tem como IP 10.0.0.2
1. Instalar X-Ming
baixe e instale XMing
Par exemple, prenez Xming-6-9-0-24-setup.exe
Pegue igualmente um cliente SSH, como putty.
Lance XMing: você deva ver o X na barra de tarefas:
Par exemple, prenez Xming-6-9-0-24-setup.exe
Pegue igualmente um cliente SSH, como putty.
Lance XMing: você deva ver o X na barra de tarefas:

2. Abrir sua conexão SSH
Lance putty.
Nos parâmetros de putty:
Active o forwarding X11: "Connexão" > "SSH" > "X11" > marcar "Enable X11 forwarding"
Nos parâmetros de putty:
Active o forwarding X11: "Connexão" > "SSH" > "X11" > marcar "Enable X11 forwarding"

Para gerenciar corretamente as teclas de funções, vá em "Terminal" > "Keyboard" > selecionar "Linux".

E, para afixar corretamente os caracteres acentuados no terminal, vá em "Windows" > "Translation" > e escolher "UTF-8":

Volte para "Sessão" para entrar o endereço do servidor ssh.
Você pode (se você quiser) entrar um nome de sessão e clicar em sur "Save" para conservar estes parâmetros.
(Bastará um duplo clique sobre o nome de sessão ("Minha sessão ") na práxima vez para lançar a sessão)

3. Lance as aplicações!
Depois de conectado, você pode lançar aplicações gráficas.

Por exemplo:
gedit &
firefox &
gnome-terminal &
xterm &
Por exemplo, para rodar o kde por exemplo, utilize o comando startkde.


Notas
Problemas eventuais
· Se as janelas gráficas não se afixarem, verifique que X11Forwarding yes está bem em "yes" dans /etc/ssh/sshd_config depois relance seu servidor ssh (sudo /etc/init.d/sshd restart)
· Se a janela de comando lhe exibir uma mensagem do tipo:
Xlib: connection to "localhost:10.0" refused by server
Xlib: PuTTY X11 proxy: wrong authentication protocol attempted
Quando você tentar lançar uma aplicação gráfica, é porque seu usuário está logado e já utiliza uma sessão X (em local no PC distante por exemplo).
Com o desktop completo
Se você desejar encontrar a integralidade de seu desktop (e não somente as janelas das aplicações), você tem diversas soluções :
· XNest/gdmflexiserver
· NX Server.
· gnome-session
Para gdmflexiserver, digite simplesmente em seu console ssh: gdmflexiserver -n
Uma nova janela vai se abrir e você poderá se conectar com seu login/ senha e beneficiar de um ambiente gráfico completo (desktop, fundo de tela, ícones, barras de menus...)
NX Server funciona igualmente através ssh e tem a vantagem de ser muito mais rápido que X11 puro no ssh.
Eis dois destes artigos:
gnome-session pode ser lançado diretamente, mas tem o risco de se sobrepor à sua barra de tarefas.
Como montar uma partição Windows remotamente no Linux
Todos os arquivos acessíveis em um sistema Linux (e UNIX) são arranjados numa grande árvore, a hierarquia de arquivos, com raiz em /.
Esses arquivos podem ser distribuídos entre vários dispositivos. O comando mount serve para anexar o sistema de arquivos encontrado em um dispositivo à grande árvore de arquivos.
Devemos usar o comando mount no Linux para montar partições remotas do Windows ou pastas partilhada, da seguinte forma:
Procediemento para montar uma partição Windows (NAS share)
1) Certifique-se de ter as seguintes informações:
==> Nome do utilizador Windows e senha para aceder à pasta partilhada
==> Sharename (tal como / / server / share) ou o endereço IP
==> Nível de acesso root no Linux
2) Entre para Linux como usuário root (ou use o comando su)
3) Criar o ponto de montagem desejado:
# mkdir -p /mnt/win2003
4) Use o comando mount da seguinte forma:
No nosso caso que ainda usamos RHEL na versão 4
# mount -t smbfs -o username=backupuser,password=backuppass //ntserver/download /mnt/win2003caso a versão RHEL seja superior à versão 4, usamos
# mount -t cifs -o username=backupuser,password=backuppass //ntserver/download /mnt/win20035) Teste de acesso às pastas partilhadas do Windows 2003/2000/NT usando cd e comando ls:
# cd /mnt/win2003; ls -l
Onde,
- -t smbfs : Tipo de File system a montar (smbfs is outdated, use cifs)
- -t cifs : Tipo de File system a mountar
- -o : São opções passadas no comando mount, neste exemplo eu passei duas opções. Primeiro a usernemane e o segundo argumento é a password para conectar a pasta do remota do windows
- //ntserver/download : Windows 2000/NT share name
- /mnt/win2003 Linux mount point (to access share after mounting)
Agora é necessário configurar os sistema para fazer o mount automático no arranque:
Como explicado anteriormente, podemos usar o comando mount para montar uma partição windows ou um compartilhamento do Windows no Linux.
O arquivo /etc/fstab contém informações estáticas sobre os sistemas de arquivos. O arquivo fstab contém informações descritivas sobre os vários sistemas de arquivos. O fstab só é lido por programas, e os programas não tem permissão de escrita. É o dever do administrador do sistema criar e manter adequadamente esse arquivo.
Para montar um compartilhamento Samba num sistema Linux após a reinicialização, devemos editar o arquivo /etc/fstab e colocar a entrada da seguinte forma para o compartilhamento Windows/Samba:
//ntserver/download /mnt/win2003 smbfs username=backupuser,password=backuppass 0 0
Por exemplo, se você quiser montar um compartilhamento chamado //NTServer/docs, então você precisa escrever seguinte entrada no /etc/fstab file :
//ntserver/docs /mnt/win2003 smbfs username=docsaadm,password=backuppass 0 0
Onde:
Abra o arquivo /etc/fstab usando o editor de texto vi:
# vi /etc/fstab
Acrescente a linha //ntserver/docs /mnt/win2003 smbfs username=docsadm,password=backuppass 0 0, no final do arquivo deve ter a seguinte redação:
proc            /proc            proc     defaults                              0    0
/dev/hdb1       /                ext3     defaults, errors = remount-ro         0    1
/dev/hdb2       none             swap     sw                                    0    0
/dev/hdc        /media/cdrom0    iso9660  ro, user, noauto                      0    0
//ntserver/docs /mnt/samba       smbfs    username=docsadm, password=backuppass 0    0
Substitua nome da partilha, nome de usuário e senha com os parâmetros reais.
Para que todos os utilizadores tenha acesso de escrita na pasta devemos ainda acrescentar alguns parâmetros
no caso do mount devemos acrescentar dmask=777
# mount –t smbfs -o username=backupuser,password=backuppass,dmask=777 //ntserver/download /mnt/win2003No ficheiro fstab fazemos o mesmo fmask=600,dmask=700
//ntserver/docs /mnt/win2003 smbfs username=docsaadm,password=backuppass,fmask=777,dmask=777 0 0
A linha adicionada diz ao kernel para montar a partição //ntserver/docs no ponto de montagem /mnt/win2003, que o sistema de arquivos da partição é smbfs, que os arquivos da partição terão permissão de acesso 777, que as pastas terão permissão de acesso 777 e que a partição não deverá ser checada durante a inicialização do sistema.
terça-feira, 1 de outubro de 2013
Aprenda a gravar os separadores que tem activos ao fechar o Firefox 5 ou superior
Uma das funções que perdemos no Firefox após a 4ª versão, por ter sido desactivada como padrão, foi a possibilidade de guardar os separadores abertos quando fechamos o explorador. Ora essa função, pelo menos para mim, era fundamental pois há sites que tenho sempre abertos em vários separadores e ter de voltar a abrir um separador novo e entrar neles cada vez que carrego o Firefox não era nada prático. Parti à procura de solução e encontrei aquilo que pode ser a resolução do problema.
Assim, não percam esta dica que promete restabelecer a possibilidade de guardar os separadores cada vez que fechamos o Firefox.
Para obter de novo essa «função perdida» basta abrirem o vosso Mozilla Firefox, versões 5 ou superior e na barra de endereços escrever: about:config e carregar no ENTER. De seguida receberemos uma mensagem como se vê aqui:

Não se preocupem, não vamos fazer nada de anormal, por isso basta clicar em “SEREI CUIDADOSO, PROMETO“. Uma vez clicado o botão anteriormente mencionado somos redireccionados para uma listagem de funções onde temos de procurar pela entrada: browser.showQuitWarning. Podem procurar de forma manual ou então carreguem em F3 e escrevam o nome da entrada.

Uma vez encontrada, clicamos com o botão direito do rato e escolhemos a opção ALTERNAR. Voilá. Agora basta fechar o explorador e da próxima vez que arrancar seremos presenteados com a função activa de gravar os separadores.
terça-feira, 10 de setembro de 2013
Derrubar sessões presas do Terminal Server por outro servidor.
Fonte:http://aldoalvesti.wordpress.com/2010/06/12/derrubar-sessoes-presas-do-terminal-server-por-outro-servidor/
Vou deixar uma dica bastante útil.
Para vocês Administradores de redes ou Analistas de suporte que acessam os serviços de Terminal Services diariamente, quem nunca teve problemas com sessões de terminal presas?
Por exemplo quando você usa uma conexão VPN client e sua internet cai , mantendo a sessão presa do Terminal Services, esse problema ocorre porque o Windows permite apenas duas sessões de terminal simultaneamente quando você está no modo Administrativo.
É apresentada a mensagem abaixo:

Vou estar mostrando um passo a passo para verificar através de um outro Servidor no domínio logado com credenciais administrativas quais as sessões que se encontram no Servidor com a sessão presa, assim sendo passaremos a resetar estas sessões presas de posse do ID delas.
Através de outro servidor na sua rede com credenciais administrativas utilize o comando abaixo , substituindo pelo nome do Servidor que está com a sessão presa.

Conforme a figura acima existe uma sessão para o user Admisnistrator com o ID 1 , agora vamos resetar a sessão com posse do ID acima :
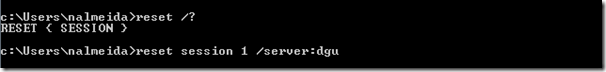
Verificando se as sessões presas foram resetadas:

Sucesso !
Até a proxima pessoal.
Vou deixar uma dica bastante útil.
Para vocês Administradores de redes ou Analistas de suporte que acessam os serviços de Terminal Services diariamente, quem nunca teve problemas com sessões de terminal presas?
Por exemplo quando você usa uma conexão VPN client e sua internet cai , mantendo a sessão presa do Terminal Services, esse problema ocorre porque o Windows permite apenas duas sessões de terminal simultaneamente quando você está no modo Administrativo.
É apresentada a mensagem abaixo:

Vou estar mostrando um passo a passo para verificar através de um outro Servidor no domínio logado com credenciais administrativas quais as sessões que se encontram no Servidor com a sessão presa, assim sendo passaremos a resetar estas sessões presas de posse do ID delas.
Através de outro servidor na sua rede com credenciais administrativas utilize o comando abaixo , substituindo pelo nome do Servidor que está com a sessão presa.

Conforme a figura acima existe uma sessão para o user Admisnistrator com o ID 1 , agora vamos resetar a sessão com posse do ID acima :

Verificando se as sessões presas foram resetadas:

Sucesso !
Até a proxima pessoal.
quinta-feira, 4 de abril de 2013
DNS - A zona de pesquisa direta foi excluída acidentalmente
A zona de pesquisa direta foi criada usando o nome errado ou foi excluída acidentalmente. Para recriar a zona, siga estas etapas:
- Certifique-se de que o adaptador de rede interna (e adaptador de rede externo se houver uma) aponte para o IP do servidor para a resolução DNS na caixa de diálogo Propriedades de TCP/IP ..
Aqui coloquei a placa da rede com servidor
- No MMC do DNS, clique com o botão direito no objeto do servidor e, em seguida, clique em Nova zona. Inicia o Assistente de nova zona. Em Tipo de zona, clique em Integrado ao Active Directory. Na próxima página, clique em Zona de pesquisa diretae, em seguida, digite um nome de domínio (por exemplo, domain.com).
- Expanda a pasta zonas de pesquisa direta, clique com o botão direito na zona e, em seguida, clique em Propriedades.
- Na guia Geral , certifique-se de que somente atualizações seguras está selecionado na Permitir atualizações? lista (que é a configuração padrão). Clique em OKe, em seguida, feche o MMC de DNS.
- Em um prompt de comando, reinicie o serviço Netlogon usando a seguinte linha de comando:
- net stop netlogon
- net start netlogon
- ipconfig /registerdns
Verifique se o arquivo de zona agora tem os seguintes subdomínios:
- msdcs
- sites
- TCP
- UDP
terça-feira, 2 de abril de 2013
Comando for para executar vários pings
for /l %r in (1,1,1000) do ping 192.168.1.%r
onde
%r -- variavel de ambiente
(1,1,1000) - contagem de máquina a máquina até o limite de 1000 máquinas
altere de acordo com o número de máquinas da sua rede
do - fazer
ping - teste de conexão
192.168.0.%r - ip com a variavel no final para contagem...
Comandos IP relativos a redes no Windows
Autor:
Fonte:http://pt.kioskea.net/faq/1319-comandos-ip-relativos-a-redes-no-windows
Às vezes é útil conhecer os comandos IP, para analisar ou até mesmo configurar suas redes TCP/IP.
Eis a lista destes comandos para utilizar em uma janela DOS:
Ping
PING : Teste a conexão com um endereço IP distanteping -t [IP ou host]
ping -l 1024 [IP ou host]
- A opção -t permite fazer « pings » contínuos até CTRL-C.
- Se você definiu a opção -t você pode ter em qualquer momento as estatíscas sem interromper as solicitações ping pressionando sobre Ctrl+Attn (também pode aparecer como Ctrl+Pause)
Este comando é útil para gerar uma carga de rede especificando o tamanho do pacote com a opção -l e o tamanho do pacote em octetos.
Tracert
TRACERT : Afixa todos os endereços IP intermediários pelos quais passa o pacote entre a máquina local e o endereço IP específico.tracert [@IP ou não do host]
tracert -d [@IP ou não do host]
Este comando é útil se o comando ping não der resposta, para estabelecer qual o nível de falha da conexão.
IpConfig
IPCONFIG : Afixa ou refresca a configuração rede TCP/IPipconfig /all [/release [carte]] [/renew [carta]] /flushdns /displaydns /registerdns [-a] [-a] [-a]
Este comando, executado sem opção, afixa o endereço IP em andamento, a máscara da rede bem como a passarela padrão no nível das interfaces de rede conhecidas na máquina local.
- /all:Afxa toda a configuração da rede, inclusive os servidores
DNS, WINS, bail DHCP, etc ...
- /renew [carta]: Reconfigura DHCP de todas as cartas (se uma carta não é especificada) ou de uma carta específica com o parâmetro carta. O nome da carta é aquele que aparece com ipconfig sem parâmetro.
- /release [carte]: Envie uma mensagem DHCPRELEASE ao servidor DHCP para liberar a configuração DHCP atual e anular a configuração do endereço IP de todas as cartas ( se nenhuma carta é especificada) ou de uma carta com parâmetro carta. Este parâmetro TCP/IPC para as cartas configuradas de maneira a obter automaticamente um endereço IP.
- /flushdns: Esvazia e reinicia o cache de resolução do cliente DNS. Esta opção é útil para excluir as entradas de cache negativas bem como todas as outras adicionadas de maneira dinâmica.
- /displaydns: Afixa o cache de resolução do cliente DNS, que inclui as entradas pré-carregadas a partir do arquivo dos hóspedes locais bem como todos o registros de recursos recentemente obtidos pelas solicitações de nomes resolvidas pelo computador. O serviço cliente DNS utiliza estas informações para resolver rapidamente os nomes frequentemente solicitados, antes de interrrogar seus servidores DNS configurados.
- /registerdns: Atualiza todos os barrotes DHCP e reescreve os nomes DNS.
NetStat
NETSTAT : Afixa o estado da pilha TCP/IP na sua máquina localNETSTAT [-a] [-e] [-n] [-s] [-p proto] [-r] [intervalo]
- -a Afixa todas as conexão e portos de escutas (As conexões do lado do servidor são normalmente inibidas).
- -e Afixa as estatísticas Ethernet. Pode ser combinada com a opção -s.
- -n Afixa os endereços e os números de portos sob a forma numérica.
- -p proto Afixa as conexões para o protocolo especificado pelo proto; proto pode ser utilizado com a opção -s para afixar as estatísticas por protocolo, proto pode ser TCP, UDP, ou IP.
- -r Afixa o conteúdo da tabela do roteador.
- -s Afixa as estatísticas por protocolo. Por padrão, as estatísticas em TCP, UDP e IP são visualizadas; a opção -p pode ser utilizada para especificar em sub-conjunto do padrão.
- intervalo: Afixa novamente as estatísticas selecionadas, com uma pausa de « intervalo » segundos entre cada afixagem. Pressione sobre Ctrl+C para parar a afixagem das estatísticas.
- -abnov Afixa os processos que utilizam a conexão internet (Endereço IP, porto, endereço distante e o PID do processo que utiliza a conexão bem como seu nome).
ROUTE/Roteador
ROUTE : Afixa ou modifica a tabela do roteadorROUTE [-f] [commande [destinação] [MASK máscara da rede] [passarela]
- -f Apaga as tabelas do roteador de todas as entradas de passarelas. Utilizado conjuntamente com um dos comandos, as tabelas são apagados antes da execução do comando.
- -p Torna subsistente a entrada na tabela depois do reboot da máquina
- comando: Especifica um dos quatro comandos:
- DELETE: Apaga um itinerário.
- PRINT: Afixa um itinerário.
- ADD: Acrescenta um itinerário.
- CHANGE: Modifica um itinerário existente.
- DELETE: Apaga um itinerário.
- destino: Especifica um hóspede.
- MASK: Se a palavra chave MASK estiver presente, o parâmetro seguinte é interpretado como o parâmetro máscara da rede.
- máscara: Fornecida, ela especifica o valor da máscara da sub-rede para associar neste entrada de itinerário. Não especificada, ele assume o valor padrão 255.255.255.255.
- passarela: Especifica a passarela.
- METRIC: Especifica o custo métrico para o destino
Arp
ARP : Resolução dos endereços IP em endereços MAC. Afixa e modifica as tabelas de traduções dos endereços IP em endereços físicos utilizados pelo protocolo de resolução de endereços ARP.ARP -s adr_inet adr_eth [adr_if]
ARP -d adr_inet [adr_if]
ARP -a [adr_inet] [-N adr_if]
- -a Afixa as entradas ARP interrogando o protocolo de dados ativos. Se adr_inet é especificado, somente os endereços IP e físico do computador serão afixados. Se mais de uma interface de rede utiliza ARP, as entradas de cada tabela ARP são afixadas.
- -g Idêntica a -a.
- adr_inet Especifica um endereço internet.
- -N adr_if Afixa as entradas ARP para a interface de rede especificada por adr_if.
- -d Apaga o hóspede específico por adr_inet.
- -s Acrescenta um hóspede e associa o endereço Internet adr_inet com o endereço físico adr-eth. O endereço físico é dado sob forma de 6 octetos hexadecimais separados por hífens. A entrada permanente.
- adr_eth Especifica um endereço físico.
- adr_if Definida, ela especifica o endereço Internet da interface cuja tabela de tradução dos endereços deveria estar modificada. Não definida, a primeira interface aplicável será utilizada.
NbtStat
NBTSTAT : Atualização do cache do arquivo Lmhosts. Afixa as estatísticas do protocolo e as conexões TCP/IP atuais utilizando NBT (NetBIOS sobre TCP/IP).NBTSTAT [-a Nome Distante] [-A endereço IP] [-c] [-n] [-r] [-R] [-s] [S] [intervalo]
- -a (estado da carta) Lista da tabela de nomes da máquina distante (nome conhecido)
- -A (estado da carta) Lista da tabela de nomes da máquina distante (endereço IP).
- -c (cache) Lista o cache de nomes distantes e tidos como os endereços IP.
- -n (nomes) Lista os nomes NetBIOS locais.
- -r (resolvidos) Lista os nomes resolvidos pela difusão e via Wins.
- -R (Carga) Esvaziamento e carregamento da tabela do cache de nomes distantes.
- -S (Sessões) Lista a tabela de sessões com os endereços destino IP.
- -s (sessões) Lista a tabela de sessões convertendo os endereços de destino IP em nomes de hóspedes via o arquivo hóspedes.
Um exemplo:
nbtstat -A @IP
Este comando reenvia o nome NetBIOS, nome do sistema , os utilizadores conectados.... da máquina distante.
Telnet
TELNET
telnet <IP ou host>
telnet <IP ou host> <port TCP>
O comando telnet permite acessar no modo Terminal (ecrã passivo) um host distante. Ele permite também verificar se um serviço TCP qualquer roda sobre um servidor distante especificando depois o endereço IP o número de porto TCP. É assim que pode-se testar se o serviço SMTP, por exemplo, roda com um servidor Microsoft Exchange utilizando o endereço IP do conectador SMTP e depois 25 como número de porto. Os portos mais comuns são:
- ftp (21),
- telnet (23),
- smtp (25),
- www (80),
- kerberos (88),
- pop3 (110),
- nntp (119)
- e nbt (137-139).
Hostname
HOSTNAME : Afixa o nome da máquina
Ftp
FTP: Cliente de download de arquivos
ftp -s:<file>
- -s esta opção permite lançar os FTP no modo batch: especifica um arquivo textual contendo os comandos FTP.
NsLookUp
NsLookUp: envia demandas DNS para um servidor DNS por escolha
nslookup [domínio] [servidor dns]
O comando NsLookUp permite enviar demandas DNS para um servidor. Por padrão, se você não colocar o servidor DNS, o comando utilizará aquele que é utilizado pela sua interface de rede (aquele que você utiliza para navegar na internet, por exemplo) mas você pode forçar a utilização de um outro servidor.
Por exemplo, para pedir ao servidor DNS 10.0.0.3 o endereço IP correspondente ao endereço www.commentcamarche.net:
nslookup www.commentcamarche.net 10.0.0.3
- Se você não precisar de nenhum parâmetro para nslookup, um shell abrir-se-á na espera de demandas vindas de você
NetSh
NetSh: configura a rede no Windows
O netsh ou network shell é um utilitário incluido na linha de sistemas operacionais Windows NT, encontrado a partir do Windows 2000. Este permite a configuração local ou remota dos parâmetros de rede.
Um uso comum do netsh é a reinicialização do TCP/IP stack para o padrão, tarefa que no Windows 98 requeria a reinstalação do adaptador TCP/IP. Com o netsh, deve-se prover um arquivo de log, que será preenchido com os valores alterados.
O Netsh também permite a alteração do IP local, entre outras coisas.
Comandos Básicos do netsh:
Exibir Configuração atual de IP - netsh interface ip show config
Exibir estado dos adaptadores de rede - netsh interface show interface
Exibir estado do adaptador sem fio - netsh wlan show interface
Exibir endereço com o protocolo ipv6 - netsh interface ipv6 show address
Atribuir IP, Máscara e Gateway a um adaptador de rede - netsh int ip add address "Adaptador de rede" static "endereço ip" "máscara" "gateway" ex: netsh int ip add address "REDE_LOCAL" static "192.168.1.10" "255.255.255.0" "192.168.1.254"
Atribuir DNS Primário a um adaptador de rede - netsh int ip add dns "Adaptador de rede" static "endereço do servidor de dns" primary ex: netsh int ip add dns "REDE_LOCAL" static 192.168.1.1 primary
Atribuir DNS Secundário a um adaptador de rede - netsh int ip add dns "Adaptador de rede" addr="endereço do servidor de dns" index=2 ex: netsh int ip add dns "REDE_LOCAL" addr=192.168.1.248 index=2
Ativar firewall do Windows - netsh advdfirewall set currentprofile state on
Desativar firewall do Windows - netsh advfirewall set currentprofile state off
quarta-feira, 16 de janeiro de 2013
Sincronizando pastas no Windows 7 com o SyncToy 2.1
Profissionais de TI e Administradores de rede podem ter uma grande dor de cabeça com usuário que perdem dados do computador sem fazer backup. É difícil convencer mesmo os usuários mais experientes a salvar o seu trabalho remotamente e não apenas localmente.
O SyncToy é uma ferramenta disponibilizada pela Microsoft para ajudar nesse problema. Se você deseja sincronizar dados entre PCs ou até mesmo do seu computador com um dispositivo móvel, o SyncToy é a ferramenta ideal para ajudar nessa tarefa.
Se você costuma utilizar o pen drive para levar seus arquivos sempre com você, essa sincronização torna-se essencial. Com uma interface intuitiva, basta o usuário especificar as pastas que deseja manter a sincronização.
O SyncToy usa uma arquitetura de pastas emparelhadas, na qual você especifica um diretório esquerdo e outro direito. Você pode criar quantos pares de pastas desejar e sincronizar um ou todos eles com um único clique. Usando o agendador de tarefas do Windows é possível programar para que essa sincronização seja feita automaticamente em um horário pré determinado.
A versão 2.1 do programa é gratuita e traz suporte ao Windows 7 32 bits e 64 bits. Para fazer o download clique aqui.
Sincronização automática
Uma vez instalado, o SyncToy pode ser configurado da maneira que quiser. Você deve escolher duas pastas (ou dispositivos) diferentes e editar as informaçõs para que o programa execute a sincronização. Ali você define filtros e opções de sincronia, para que o SyncToy trabalhe em prol das suas necessidades.
Entretanto, para que o SyncToy faça o que você quiser, é preciso acessar o programa manualmente, escolher as opções (você pode fazer vários pares de pastas, de acordo com suas necessidades) e então mandar o programa executar a tarefa. Portanto, é hora de usar o agendador de tarefas do Windows.
Ao abrir o agendador, clique em “Criar tarefa básica” e aguarde alguns segundos. Sim, o seu computador vai parecer ter travado, mas não se preocupe.

Na nova tarefa básica, insira as informações da atividade. No caso, inserimos o título como “Sincronização SyncToy” e colocamos uma pequena descrição do que aquela tarefa deve ser, caso você possua várias opções no agendador do computador.

A seguir, é preciso escolher o chamado “disparador da tarefa”, ou seja, quando você deseja que a ação seja executada. Repare que existem poucas opções aqui, porém é possível editar o campo com informações mais precisas mais adiante.

Para este exemplo, escolhemos a opção diária, para que o agendador de tarefas conclua todos os dias a mesma atividade. Você é capaz de editar o dia do início da ação, hora e a repetição de dias em que isso se dará.
O agendador permite que você escolha a ação que deve ser executada pela tarefa. Neste caso, coloque a opção “Iniciar um programa” para que ele abra uma nova aba para edição.

Na primeira caixa de texto, entre o seguinte endereço, inclusive com as aspas: "C:\Program Files\SyncToy 2.1\SyncToyCmd.exe". A seguir, adicione o argumento “-R” (este, sem as aspas) para que ele execute todas as sincronizações criadas no SyncToy, porém uma de cada vez.
Se você preferir, o agendador pode mandar o SyncToy executar apenas uma das sincronizações criadas no programa, ao invés de todas. Coloque o argumento “-R” (sem aspas) seguido do nome da sincronização escolhida (em nosso caso, o nome “Teste agendador tarefas”). Para nomes compostos e que utilizam espaços, não se esqueça das aspas.

Caso você deixe de colocar as aspas na primeira caixa que mostra o caminho dos programas, uma notificação aparece no seu computador, confirmando a operação com os argumentos inseridos. Clique em “Não” para que o agendador de tarefas modifique as informações, adicionando as aspas onde deveria.

Ao final da tarefa, o sistema mostra ao usuário o resumo das informações ali dadas, de forma que você saiba exatamente o que ocorreu durante a o agendamento. Dessa forma, a sincronia já será feita de maneira automática, sem a necessidade de você rodar o SyncToy manualmente.

Editar a sincronização
Entretanto, algumas vezes pode ser necessário mudar a tarefa, de maneira que o sistema a execute em intervalos de tempo diferenciados, ou ainda, com outras configurações preestabelecidas por você.
Para isso, abra novamente o agendador de tarefas e clique em “biblioteca do agendador”. Todas as ações que foram criadas para o sistema se encontram ali. Portanto, busque aquela que você criou para o SyncToy e clique duas vezes para abrir todas as informações do processo. Caso esteja no modo de tela cheia, basta clicar uma vez na tarefa e editar as propriedades na própria tela, na janela logo abaixo.

Você também pode acessar as informações clicando em “Propriedades”, na lateral inferior direita do agendador. Da mesma forma, ali você é capaz de excluir, desabilitar, executar e finalizar a tarefa, mantendo o controle sobre aquilo que você configurou previamente.
Ali você tem mais opções para editar datas, repetições e muito mais. Essa caixa de diálogo é muito mais completa do que aquela criada na inserção da tarefa, portanto, use e abuse da personalização e deixe que a ação rode da forma mais interessante.

Nas abas de propriedades você pode editar também as condições com que o sistema trabalha para executar a tarefa. Para quem usa aparelhos que necessitam que precisam ser carregados na tomada, por exemplo, é possível editar as configurações para que o agendador execute aquela função mesmo com a energia somente da bateria.
Você também pode acessar o histórico de operações feitas pelo agendador (caso esteja em dúvida sobre a execução, de fato, da tarefa) ou, em caso de erro, tentar executar novamente a atividade em intervalos de tempo definidos.

Sincronize-se!
Vale a pena comentar que o agendador de tarefas é uma ferramenta que funciona não apenas com o SyncToy. Você é capaz de criar inúmeras atividades por ali, como desfragmentar o disco, rodar antivírus e muito mais. Basta um pouco de criatividade e conhecimento de quais são as ações que necessitam de agendamento no computador.
Subscrever:
Mensagens
(
Atom
)


